jueves, 14 de abril de 2011

Diferencias entre: S-ATA2 y P-ATA

IDE significa "Integrated device Electronics" --Dispositivo con electrónica integrada-- que indica que el controlador del dispositivo se encuentra integrado en el dispositivo mismo. ATA significa AT atachment. ATAPI: ATA packet interface. Y SATA : Serial ATA.

Diferencias entre S-ATA2 (Serial ATA2) y P-ATA (Parallel ATA o IDE) Se diferencia del P-ATA en que los conectores de datos y alimentación son diferentes y el conector de datos es un cable (7 hilos), no una cinta (40 u 80 hilos), con lo que se mejora la ventilación. Para asegurar la compatibilidad, hay fabricantes que colocan los conectores de alimentación para P-ATA y S-ATA en las unidades que fabrican.

Los discos duros se conectan punto a punto, un disco duro a cada conector de la placa, a diferencia de P-ATA en el que se conectan dos discos a cada conector IDE.

La razón por la que el cable en serie es que, al tener menos hilos, produce menos interferencias que si utilizase un sistema paralelo, lo que permite aumentar las frecuencias de funcionamiento con mucha mayor facilidad.

Su relación rendimiento/precio le convierte en un competidor de SCSI. Están apareciendo discos de 10000rpm que sólo existían en SCSI de gama alta. Esta relación rendimiento/precio lo hace muy apropiado en sistemas de almacenamiento masivos, como RAID.

Este nuevo estándar es compatible con el sistema IDE actual. Como su nombre indica (Serial ATA) es una conexión tipo serie como USB o FireWire. S-ATA no supone un cambio únicamente de velocidad sino también de cableado: se ha conseguido un cable más fino, con menos hilos, que funciona a un voltaje menor (0.25V vs. los 5V del P-ATA) gracias a la tecnología LVDS. Además permite cables de mayor longitud (hasta 1 metro, a diferencia del P-ATA, que no puede sobrepasar los 46 cm).

martes, 12 de abril de 2011

Fuente de alimentación modular

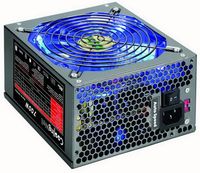
Este tipo de fuente es una nueva mejora al cableado dentro del gabinete, permitiendo a los usuarios omitir los cables de alimentación sin uso. Mientras que en un diseño convencional todos los cables que provee la fuente de alimentación están permanentemente conectados a la fuente, una fuente modular provee conectores que posibilitan desconectar de la fuente los cables en desuso. Esto permite una mejor visibilidad dentro del gabinete, un mejor flujo del aire y estar menos propenso a que un cable entre en contacto con algún ventilador.

Estas fuentes además, proveen generalmente, una diversidad de cables, no solo en tipos de conectores sino también en longitud. Sin embargo, esta posibilidad de ordenamiento trae como contrapartida, la posibilidad de contar con algunas resistencias eléctricas extras que pueden producirse en los contactos de los cables y la fuente de alimentación si éstos no son de buena calidad.

Pues pueden producirse daños en los conectores si el método de sujeción no es bueno y se conectan y desconectan muy seguido los cables, por ejemplo usando la fuente en un banco de prueba o de reparaciones, o simplemente por la suciedad que pueda depositarse en los enchufes. Otra contra es el menor flujo de aire dentro de la fuente misma debido al mayor número de componentes, para resolver esto mayormente vienen provistas de un ventilador de 12cm de diámetro como mínimo. Estas fuentes suelen ser del tipo de alta gama y muy costosas, generalmente proveen potencias de más de 600W.

lunes, 11 de abril de 2011

Características de la fuente ATX

La fuente ATX es muy similar a la AT, pero tiene una serie de diferencias, tanto en su funcionamiento como en los voltajes entregados al motherboard. Es de notarse que la fuente ATX es en realidad dos: una fuente principal, que corresponde a la vieja fuente AT (con algunos agregados), y una auxiliar. La principal diferencia en el funcionamiento se nota en el interruptor de encendido, que en vez de conectar y desconectar la alimentación de 220VCA, como hace el de la fuente AT, envía una señal a la fuente principal, indicándole que se encienda o apague, permaneciendo siempre encendida la auxiliar, y siempre conectada la alimentación de 220VCA.

El funcionamiento de este pulsador es muy similar al del botón de encendido del control remoto de un televisor. Para apagar la PC por medio de este pulsador generalmente es necesario mantenerlo apretado por 4 o 5 segundos. Además, el apagado por software permite al Sistema Operativo dar la orden a la fuente de alimentación de apagarse automáticamente. Cuando la PC se apaga de esta forma, la motherboard queda alimentada por una tensión de 5VCC suministrada por la fuente auxiliar, que mantiene activos los circuitos básicos para que la PC pueda arrancar al presionar el botón de encendido.

Nuevamente recordando la similitud con un televisor y su control remoto. En realidad no está apagado, sino en un modo llamado standby (en espera). Debido a que la fuente ATX estando apagada sigue suministrando tensión continua al mother, es necesario que al trabajar con la mother se deba desconectar la fuente de la tensión de red (o sea desenchufarla), porque se pueden producir serios daños a los componentes de la misma. Una notoria diferencia con las fuentes AT es que la mayoría de las fuentes ATX no disponen del conector de 220VCA de salida para conectar el monitor conmutado por el interruptor de la PC. En las pocas fuentes que si lo poseen este conector está en paralelo con el conector de entrada, o sea que está siempre activo.

Esto no representa un problema si se está utilizando un monitor moderno, pues estos se apagan automáticamente al dejar de recibir la señal de sincronismo desde la PC. En caso de usar un monitor que no disponga de esta facilidad se debe recordar apagarlo manualmente al apagar la PC. La fuente ATX entrega dos voltajes nuevos además de los entregados por la fuente AT. Estos son: una tensión de 5VCC que permanece activa cuando la fuente está en modo standby, llamada 5VSB (5 Volts Stand-By), y una tensión de 3,3VCC.

Esta última permite simplificar el diseño del motherboard, ya que desde la familia de procesadores Pentium MMX, ya se usaba dicha tensión tanto para el CPU como para la memoria, lo que implicaba integrar al motherboard un regulador que entregaba 3,3V a partir de los 5V. Hoy en día, los micros requieren más energía y utilizan la línea de +12v. Otro gran avance es el conector de la mother. En lugar de contar con dos enchufes (P8 y P9) dando la posibilidad de conectarlos incorrectamente, la fuente ATX utiliza un único conector de 20 contactos, que tiene guías para impedir su inserción incorrecta, además de una pestaña que asegura mejor su sujeción.

Las fuentes ATX gracias a otras características que se le han ido agregado con el correr del tiempo en el mercado pueden separarse en diversos grupos:

ATX: Es la anteriormente descripta.

ATX12V: Debido a la creciente demanda de consumo en los equipos modernos (Pentium 4, microprocesadores AMD, tarjetas gráficas potentes, etc.), ha aparecido el tipo de fuente ATX12V (o ATX 1.0), igual a la ATX pero que además aporta un conector nuevo denominado P4 con tomas extras de +12 V. No todas las placas base incorporan el conector extra para 12 V denominado P4.

En particular, a partir de la versión ATX 1.3 aparece un nuevo conector para los discos SATA, permitiendo conectar estos dispositivos mediante un conector especial SATA y no el tradicional Molex. Sin embargo, muchos discos proveen ambas conexiones por compatibilidad.

ATX 2.0: Como consecuencia de la aparición de los buses PCI Express, memorias DDR2, serial ATA, etc. la potencia demandada puede crecer, por esto se ha establecido una definición para las fuentes ATX, la 2.0 , que aumenta el número de pines de 20 a 24, permitiendo el incremento de corriente para las tensiones más usadas (3,3V, 5V y 12V). Esta novedad permite añadir los 75W que pueden demandar las ampliaciones de tarjetas PCI Express. Las fuentes ATX 2.0 se pueden usar con mothers anteriores ya que simplemente no usará estas salidas.

EPS 12V: Esta especificación creada por Intel como SSI (Server System Infrastructure) para servidores en la versión ATX 2.1, contiene los mismos conectores que la ATX 2.0 y agrega un conector de 12V para alimentar al microprocesador denominado EPS12V. El conector cuenta con 8 contactos en lugar de 4, como el ATX 12V, En algunas fuentes este conector se obtiene conectando conjuntamente dos conectores de ATX 12V. Sin embargo, para las mothers que proveen este tipo de conector es aconsejable utilizar una fuente con ESP 12V y no dos de 4 contactos.

PCI Express 2.0: En este estándar se provee un cable auxiliar de 6 u 8 contactos para alimentar a los dispositivos PCI Express, especialmente a las tarjetas de video. Debido a esto, se las suele conocer como conectores para tarjetas de video PEG (PCI Express Graphics). No todas las tarjetas gráficas requieren una alimentación extra, pero si lo necesita, se debe instalar una fuente con estos conectores. La mayoría de las placas de video que necesitan una alimentación extra utilizan fichas de 6 contactos, solo las placas de muy alta gama utilizan los 8 contactos, más aún algunas necesitan 2 enchufes.

Debe tenerse especial cuidado de no confundir el conector PCI Express de 8 contactos con el 12V de la EPS 12V, ya que haciendo un poco de fuerza entran igual y probablemente se queme la placa de video.

domingo, 10 de abril de 2011

¿Cómo funciona una fuente de alimentación?

La fuente de alimentación de una computadora se encarga de proveer energía a todos los circuitos de la unidad central y a las tarjetas de expansión internas, así como a los dispositivos internos, discos, teclado, etc. Consiste en un bloque blindado a fin de reducir las radiaciones parásitas, está provista de un ventilador que disipa el calor desprendido por el propio bloque y producido, en términos más generales, por el conjunto de la computadora. Este ventilador ayuda a la circulación de aire dentro del gabinete, es el segundo ventilador más importante de una computadora, luego del cooler del microprocesador.

En la entrada se encuentra un cable conectado a la red eléctrica; en la salida se encuentran varios cables en paralelo que se conectan con la motherboard, los discos, etc. Si se conecta una fuente de alimentación en posición 110 Voltios a una red de 220 Voltios el desperfecto será inevitable; con algo de suerte, se podrá observar una leve emanación de humo y que solo la fuente se haya estropeado. La fuente de alimentación provee, a la salida, las tensiones y las intensidades necesarias para garantizar el funcionamiento adecuado de la máquina.

Estas tensiones son estabilizadas y reguladas. Esto significa que la red de entrada puede variar en varios voltios sin afectar a las tensiones de salida, las que permanecen estables. El fabricante especifica el espectro de variación tolerado. Estas tensiones de salida permanecen estables aun cuando el consumo interno varíe dentro de los límites máximos permitidos.

Estas tensiones normalizadas son de ±12 V a ±5 V. Uno mismo puede calcular las intensidades y potencias necesarias para una PC sumando las intensidades y potencias consumidas por cada uno de los componentes (si se conocen) y agregando luego un buen margen de seguridad. No se debe sobrepasar nunca los límites de la fuente de alimentación, ya que esto llevaría a un desperfecto seguro.

Más aún, conviene no aproximarse en ningún caso a estos límites y reservar un buen margen de seguridad. Los conectores que salen de la fuente de alimentación están conectados a la motherboard o dirigidos hacia otros elementos de la máquina.

Provisión de seguridad de red

La infraestructura de red, los servicios y los datos contenidos en las computadoras conectadas a la red son activos comerciales y personales muy importantes. Comprometer la integridad de estos activos puede ocasionar serias repercusiones financieras y comerciales.

Algunas de las consecuencias de la ruptura en la seguridad de la red son:

  • interrupciones de red que impiden la realización de comunicaciones y de transacciones, con la consecuente pérdida de negocios,
  • mal direccionamiento y pérdida de fondos personales o comerciales,
  • propiedad intelectual de la empresa (ideas de investigación, patentes o diseños) que son robados y utilizados por la competencia, o
  • detalles de contratos con clientes que se divulgan a los competidores o son hechos públicos, generando una pérdida de confianza del mercado de la industria.

La falta de confianza pública en la privacidad, confidencialidad y niveles de integridad de los negocios puede derivar en la pérdida de ventas y, finalmente, en la quiebra de la empresa. Existen dos tipos de cuestiones de seguridad de la red que se deben tratar a fin de evitar serias consecuencias: seguridad de la infraestructura de la red y seguridad del contenido.

Asegurar la infraestructura de la red incluye la protección física de los dispositivos que proporcionan conectividad de red y evitan el acceso no autorizado al software de administración que reside en ellos.

La seguridad del contenido se refiere a la protección de la información contenida en los paquetes que se transmiten en la red y la información almacenada en los dispositivos conectados a ésta. Al transmitir la información en Internet u otra red, los dispositivos y las instalaciones por las que viajan los paquetes desconocen el contenido de los paquetes individuales. Se deben implementar herramientas para proporcionar seguridad al contenido de los mensajes individuales sobre los protocolos subyacentes que rigen la forma en que los paquetes se formatean, direccionan y envían. Debido a que el reensamblaje y la interpretación del contenido se delega a programas que se ejecutan en sistemas individuales de origen y destino, muchos de los protocolos y herramientas de seguridad deben implementarse también en esos sistemas.


Las medidas de seguridad que se deben tomar en una red son:
  • ­    evitar la divulgación no autorizada o el robo de información,
  • ­    evitar la modificación no autorizada de información, y
  • ­    evitar la Denegación de servicio.

Los medios para lograr estos objetivos incluyen:
  • ­    garantizar la confidencialidad,
  • ­    mantener la integridad de la comunicación, y
  • ­    garantizar la disponibilidad.

Garantizar la confidencialidad

La privacidad de los datos se logra permitiendo que lean los datos solamente los receptores autorizados y designados (individuos, procesos o dispositivos).

Un sistema seguro de autenticación de usuarios, el cumplimiento de las contraseñas difíciles de adivinar y el requerimiento a los usuarios para que las cambien frecuentemente ayudan a restringir el acceso a las comunicaciones y a los datos almacenados en los dispositivos adjuntos de la red. Cuando corresponda, el contenido encriptado asegura la confidencialidad y reduce las posibilidades de divulgación no autorizada o robo de información.

Mantener la integridad de las comunicaciones

La integridad de datos significa que la información no se alteró durante la transmisión de origen a destino. La integridad de datos puede verse comprometida cuando al dañarse la información, ya sea en forma intencional o accidental, antes de que el receptor correspondiente la reciba.

La integridad de origen es la confirmación de que se validó la identidad del emisor. Se compromete la integridad del origen cuando un usuario o dispositivo falsifica su identidad y proporciona información incorrecta al destinatario.

El uso de firmas digitales, algoritmos de hash y mecanismos de checksum son formas de proporcionar integridad de origen y de datos a través de la red para evitar la modificación no autorizada de información.

Garantizar disponibilidad

La garantía de confidencialidad e integridad son irrelevantes si los recursos de red están sobrecargados o no disponibles. Disponibilidad significa tener la seguridad de acceder en forma confiable y oportuna a los servicios de datos para usuarios autorizados. Los recursos pueden no estar disponibles durante un ataque de Denegación de servicio (DoS) o por la propagación de un virus de computadora. Los dispositivos firewall de red, junto con los software antivirus de los equipos de escritorio y de los servidores pueden asegurar la confiabilidad y solidez del sistema para detectar, repeler y resolver esos ataques. La creación de infraestructuras de red completamente redundantes, con pocos puntos de error, puede reducir el impacto de esas amenazas.

El resultado de la implementación de medidas para mejorar tanto la calidad del servicio como la seguridad de las comunicaciones de red es un aumento en la complejidad de la plataforma de red subyacente. Debido a que Internet continúa expandiéndose para ofrecer más y nuevos servicios, su futuro depende de las nuevas y más sólidas arquitecturas en desarrollo que incluyen estas cuatro características: tolerancia a fallas, escalabilidad, calidad del servicio y seguridad.


sábado, 9 de abril de 2011

Provisión de calidad de servicio

Las redes deben proporcionar servicios seguros, predecibles, mensurables y, a veces, garantizados. La arquitectura de red conmutada por paquetes no garantiza que todos los paquetes que conforman un mensaje en particular lleguen a tiempo, en el orden correcto, ni aun garantizan la llegada.

Las redes también necesitan mecanismos para administrar el tráfico de redes congestionado. La congestión se genera cuando la demanda de recursos de red supera la capacidad disponible.

Si todas las redes tuvieran recursos infinitos no habría necesidad de utilizar mecanismos QoS para garantizar la calidad de servicio. Desafortunadamente, éste no es el caso. Existen algunas restricciones en los recursos de red que no pueden evitarse. Las restricciones incluyen limitaciones tecnológicas, costos y disponibilidad local del servicio de alto ancho de banda. El ancho de banda es la medida de la capacidad de transmisión de datos de la red. Cuando se producen intentos de comunicaciones simultáneas en la red, la demanda de ancho de banda puede exceder su disponibilidad. La solución obvia para esta situación sería aumentar la cantidad de ancho de banda disponible. Pero debido a las restricciones anteriormente mencionadas, esto no siempre es posible. 

En la mayoría de los casos, cuando el volumen de paquetes es mayor de lo que se puede transportar en la red, los dispositivos colocan los paquetes en cola en la memoria hasta que haya recursos disponibles para transmitirlos. Los paquetes en cola provocan retrasos. Si el número de paquetes en cola continúa aumentando, las colas de la memoria se llenan y los paquetes se descartan.

El secreto para llegar a una solución exitosa de calidad de aplicación de extremo a extremo es lograr la Calidad de servicio (QoS) necesaria administrando los parámetros de pérdida de paquetes o de retraso en una red. Por lo tanto, asegurar la QoS requiere de un grupo de técnicas para administrar la utilización de los recursos de red. Para mantener una buena calidad de servicio para las aplicaciones que lo requieren, es necesario priorizar los tipos de paquetes de datos que deben enviarse a expensas de otros tipos de paquetes que puedan retrasarse o descartarse.

Clasificación
Lo ideal es asignar una prioridad exacta para cada tipo de comunicación. En la actualidad, esto no resulta práctico y posible. Por lo tanto, clasificamos las aplicaciones en categorías según la calidad específica de requisitos de servicios.

Para crear clasificaciones de datos QoS, utilizamos una combinación de características de comunicación y la importancia relativa asignada a la aplicación. Luego incluimos todos los datos en la misma clasificación en base a las mismas reglas. Por ejemplo, la comunicación sensible al tiempo o importante debería clasificarse en forma diferente de la comunicación que puede esperar o es de menor importancia.

Asignación de prioridades

Las características de la información que se comunica también afectan su administración. Por ejemplo, el envío de una película utiliza una importante cantidad de recursos de red cuando se envía en forma continua, sin interrupción. Otros tipos de servicios, los e-mails, por ejemplo, no resultan tan demandantes en la red. En una empresa, el administrador puede decidir asignar la mayor parte de los recursos de red a la película, considerando que ésta es la prioridad para los clientes. El administrador puede decidir que el impacto será mínimo si los usuarios de e-mails tienen que esperar algunos segundos más para que llegue. En otra empresa la calidad del stream de vídeo no es tan importante como la información de control de procesos críticos que operan las máquinas de fabricación.


Los mecanismos de QoS permiten el establecimiento de estrategias de administración de cola que implementan prioridades para las diferentes clasificaciones de los datos de aplicación. Sin el diseño y la implementación correctos de los mecanismos de QoS, los paquetes de datos se descartan sin considerar las características de la aplicación ni la prioridad. Algunas de las decisiones prioritarias para una organización pueden ser:

  • ­Comunicaciones sensibles al tiempo: aumentan la prioridad por servicios como el teléfono o la distribución de vídeos.
  • ­Comunicaciones no sensibles al tiempo: disminuyen la prioridad de recuperación de páginas Web o de correos electrónicos.
  • ­Mucha importancia para la empresa: aumenta la prioridad de control de producción o de datos de transacciones comerciales.
  • ­Comunicación indeseable: disminuye la prioridad o bloquea la actividad no deseada como la transferencia de archivos entre pares o el entretenimiento en vivo.

La Calidad de servicio que puede ofrecer una red es un tema vital y, en algunas situaciones, es crucial. Imagine las consecuencias si se descarta una llamada de pedido de ayuda a un centro de emergencias, o si se pierde la señal de control de una pieza automatizada de maquinaria pesada. Una responsabilidad clave para los administradores de red en una organización es establecer una política de calidad de servicio para asegurar que se apliquen los mecanismos para cumplir los objetivos.

viernes, 8 de abril de 2011

Arquitectura de red escalable

El hecho de que Internet se expanda a esta velocidad, sin afectar seriamente el rendimiento de usuarios individuales, es una función del diseño de los protocolos y de las tecnologías subyacentes sobre la cual se construye. Internet, hecho de una colección de redes públicas y privadas interconectadas, tiene una estructura jerárquica en capas para servicios de direccionamiento, designación y conectividad. En cada nivel o capa de la jerarquía, los operadores de red individual mantienen relaciones entre pares con otros operadores en el mismo nivel. Como resultado, el tráfico de redes destinado para servicios regionales y locales no necesita cruzar a un punto central para su distribución. Los servicios comunes pueden duplicarse en diferentes regiones, de ese modo, así, se mantiene el tráfico fuera de las redes backbone de nivel superior.

Aunque no existe una organización que regule Internet, los operadores de las diferentes redes individuales que proporcionan la conectividad de Internet cooperan para cumplir con los protocolos y estándares aceptados.

La adherencia a los estándares permite a los fabricantes de hardware y software concentrarse en las mejoras del producto en áreas de rendimiento y capacidad, sabiendo que los nuevos productos pueden integrarse y mejorar la infraestructura existente.

La arquitectura de Internet actual, altamente escalable, no siempre puede mantener el ritmo de la demanda del usuario. Los nuevos protocolos y estructuras de direccionamiento están en desarrollo para cumplir con el ritmo acelerado al cual se agregan los servicios y aplicaciones de Internet.


jueves, 7 de abril de 2011

Arquitectura de red tolerante a fallas

Internet, en sus comienzos, era el resultado de una investigación respaldada por el Departamento de Defensa de Estados Unidos (DoD). Su objetivo principal fue tener un medio de comunicación que pudiera soportar la destrucción de numerosos sitios e instalaciones de transmisión sin interrumpir el servicio. Esto implica que la tolerancia a fallas era el foco del esfuerzo del trabajo de diseño de internetwork inicial. Los primeros investigadores de red observaron las redes de comunicación existentes, que en sus comienzos se utilizaban para la transmisión de tráfico de voz, para determinar qué podía hacerse para mejorar el nivel de tolerancia a fallas.

Redes orientadas a la conexión conmutadas por circuito

Para comprender el desafío con el que se enfrentaron los investigadores del DoD, es necesario observar cómo funcionaban los sistemas telefónicos. Cuando una persona realiza una llamada utilizando un teléfono tradicional, la llamada primero pasa por un proceso de configuración en el cual se identifican todas las conmutaciones telefónicas entre la persona y el teléfono al que está llamando. Se crea un ruta temporal o circuito a través de las distintas ubicaciones de conmutación a utilizar durante la duración de la llamada telefónica. Si falla algún enlace o dispositivo que participa en el circuito, la llamada se cae. Para volver a conectarse, se debe realizar una nueva llamada y crear un nuevo circuito entre el teléfono de origen y el de destino. Este tipo de red orientada a la conexión se llama red conmutada por circuito. Las primeras redes conmutadas por circuito no recreaban en forma dinámica los circuitos descartados. Para recuperarse de una falla, se deben iniciar nuevas llamadas y crear nuevos circuitos de extremo a extremo.

Muchas redes conmutadas por circuitos otorgan prioridad al mantenimiento de conexiones de circuitos existentes a expensas de nuevas solicitudes de circuitos. En este tipo de red orientada a la conexión, una vez establecido el circuito, aunque no exista comunicación entre las personas en ningún extremo de la llamada, el circuito permanece conectado y los recursos se reservan hasta que una de las partes desconecta la llamada. Debido a que existe una determinada capacidad para crear nuevos circuitos, es posible que a veces reciba un mensaje de que todos los circuitos están ocupados y no pueda realizar la llamada. El costo que implica crear muchas rutas alternativas con capacidad suficiente para admitir un gran número de circuitos simultáneos y las tecnologías necesarias para recrear en forma dinámica los circuitos descartados en caso de falla, llevaron al DoD a considerar otros tipos de redes.


Redes sin conexión conmutadas por paquetes

En la búsqueda de una red que pueda soportar la pérdida de una cantidad significativa de sus servicios de transmisión y conmutación, los primeros diseñadores de Internet reevaluaron las investigaciones iniciales acerca de las redes conmutadas por paquetes. La premisa para este tipo de redes es que un simple mensaje puede dividirse en múltiples bloques de mensajes. Los bloques individuales que contienen información de direccionamiento indican tanto su punto de origen como su destino final. Utilizando esta información incorporada, se pueden enviar por la red a través de diversas rutas esos bloques de mensajes, denominados paquetes, y se pueden rearmar como el mensaje original una vez que llegan a destino.

Utilización de paquetes

Los dispositivos dentro de la misma red no tienen en cuenta el contenido de los paquetes individuales, sólo es visible la dirección del destino final y del próximo dispositivo en la ruta hacia ese destino. No se genera ningún circuito reservado entre emisor y receptor. Cada paquete se envía en forma independiente desde una ubicación de conmutación a otra. En cada ubicación, se decide qué ruta utilizar para enviar el paquete al destino final. Si una ruta utilizada anteriormente ya no está disponible, la función de enrutamiento puede elegir en forma dinámica la próxima ruta disponible. Debido a que los mensajes se envían por partes, en lugar de hacerlo como un mensaje completo y único, los pocos paquetes que pueden perderse en caso de que se produzca una falla pueden volver a transmitirse a destino por una ruta diferente. En muchos casos, el dispositivo de destino no tiene en cuenta que se ha producido una falla o reenrutamiento.

Redes sin conexión conmutadas por paquetes

Los investigadores del Departamento de Defensa (DoD) se dieron cuenta de que una red sin conexión conmutada por paquetes tenía las características necesarias para admitir una arquitectura de red resistente y tolerante a fallas. En una red conmutada por paquetes no existe la necesidad de un circuito reservado y simple de extremo a extremo. Cualquier parte del mensaje puede enviarse a través de la red utilizando una ruta disponible. Los paquetes que contienen las partes de los mensajes de diferentes orígenes pueden viajar por la red al mismo tiempo. El problema de los circuitos inactivos o no utilizados desaparece; todos los recursos disponibles pueden utilizarse en cualquier momento para enviar paquetes al destino final. Al proporcionar un método para utilizar dinámicamente rutas redundantes sin intervención del usuario, Internet se ha vuelto un método de comunicación tolerante a fallas y escalable.

Redes orientadas a la conexión

Aunque las redes sin conexión conmutadas por paquetes cubren las necesidades de los DoD y siguen siendo la infraestructura primaria de la Internet actual, hay algunos beneficios en un sistema orientado a la conexión como el sistema telefónico conmutado por circuito. Debido a que los recursos de las diferentes ubicaciones de conmutación están destinados a proporcionar un número determinado de circuitos, pueden garantizarse la calidad y consistencia de los mensajes transmitidos en una red orientada a la conexión. Otro beneficio es que el proveedor del servicio puede cargar los usuarios de la red durante el período de tiempo en que la conexión se encuentra activa. La capacidad de cargar los usuarios para conexiones activas a través de la red es una premisa fundamental de la industria del servicio de telecomunicaciones.


miércoles, 6 de abril de 2011

Arquitectura de Red

Las redes deben admitir una amplia variedad de aplicaciones y servicios, como así también funcionar con diferentes tipos de infraestructuras físicas. El término arquitectura de red, en este contexto, se refiere a las tecnologías que admiten la infraestructura y a los servicios y protocolos programados que pueden trasladar los mensajes en toda esa infraestructura. Debido a que Internet evoluciona, al igual que las redes en general, descubrimos que existen cuatro características básicas que la arquitectura subyacente necesita para cumplir con las expectativas de los usuarios: tolerancia a fallas, escalabilidad, calidad del servicio y seguridad.

Tolerancia a fallas

La expectativa de que Internet está siempre disponible para millones de usuarios que confían en ella requiere de una arquitectura de red diseñada y creada con tolerancia a fallas. Una red tolerante a fallas es la que limita el impacto de una falla del software o hardware y puede recuperarse rápidamente cuando se produce dicha falla. Estas redes dependen de enlaces o rutas redundantes entre el origen y el destino del mensaje. Si un enlace o ruta falla, los procesos garantizan que los mensajes pueden enrutarse en forma instantánea en un enlace diferente transparente para los usuarios en cada extremo. Tanto las infraestructuras físicas como los procesos lógicos que direccionan los mensajes a través de la red están diseñados para adaptarse a esta redundancia. Ésta es la premisa básica de la arquitectura de redes actuales.


Escalabilidad

Una red escalable puede expandirse rápidamente para admitir nuevos usuarios y aplicaciones sin afectar el rendimiento del servicio enviado a los usuarios actuales. Miles de nuevos usuarios y proveedores de servicio se conectan a Internet cada semana. La capacidad de la red de admitir estas nuevas interconexiones depende de un diseño jerárquico en capas para la infraestructura física subyacente y la arquitectura lógica. El funcionamiento de cada capa permite a los usuarios y proveedores de servicios insertarse sin causar disrupción en toda la red. Los desarrollos tecnológicos aumentan constantemente las capacidades de transmitir el mensaje y el rendimiento de los componentes de la estructura física en cada capa. Estos desarrollos, junto con los nuevos métodos para identificar y localizar usuarios individuales dentro de una internetwork, estan permitiendo a Internet mantenerse al ritmo de la demanda de los usuarios.


Calidad de servicio (QoS)

Internet actualmente proporciona un nivel aceptable de tolerancia a fallas y escalabilidad para sus usuarios. Pero las nuevas aplicaciones disponibles para los usuarios en internetworks crean expectativas mayores para la calidad de los servicios enviados. Las transmisiones de voz y video en vivo requieren un nivel de calidad consistente y un envío ininterrumpido que no era necesario para las aplicaciones informáticas tradicionales. La calidad de estos servicios se mide con la calidad de experimentar la misma presentación de audio y video en persona. Las redes de voz y video tradicionales están diseñadas para admitir un único tipo de transmisión y, por lo tanto, pueden producir un nivel aceptable de calidad. Los nuevos requerimientos para admitir esta calidad de servicio en una red convergente cambian la manera en que se diseñan e implementan las arquitecturas de red.

Seguridad

Internet evolucionó de una internetwork de organizaciones gubernamentales y educativas estrechamente controlada a un medio ampliamente accesible para la transmisión de comunicaciones personales y empresariales. Como resultado, cambiaron los requerimientos de seguridad de la red. Las expectativas de privacidad y seguridad que se originan del uso de internetworks para intercambiar información empresarial crítica y confidencial excede lo que puede enviar la arquitectura actual. La rápida expansión de las áreas de comunicación que no eran atendidas por las redes de datos tradicionales aumenta la necesidad de incorporar seguridad en la arquitectura de red. Como resultado, se está dedicando un gran esfuerzo a esta área de investigación y desarrollo. Mientras tanto, se están implementando muchas herramientas y procedimientos para combatir los defectos de seguridad inherentes en la arquitectura de red.

martes, 5 de abril de 2011

Redes convergentes

Redes múltiples de múltiples servicios

El teléfono tradicional, la radio, la televisión y las redes de datos informáticos tienen su propia versión individual de los cuatro elementos básicos de la red. En el pasado, cada uno de estos servicios requería una tecnología diferente para emitir su señal de comunicación particular. Además, cada servicio tiene su propio conjunto de reglas y estándares para garantizar la comunicación exitosa de su señal a través de un medio específico.


Redes convergentes

Los avances de la tecnología nos permiten consolidar esas redes dispersas en una única plataforma: una plataforma definida como una red convergente. El flujo de voz, vídeo y datos que viajan a través de la misma red elimina la necesidad de crear y mantener redes separadas. En una red convergente todavía hay muchos puntos de contacto y muchos dispositivos especializados (por ejemplo: computadoras personales, teléfonos, televisores, asistentes personales y registradoras de puntos de venta minoristas) pero una sola infraestructura de red común. 


Redes de información inteligentes

La función de la red está evolucionando. La plataforma de comunicaciones inteligentes del futuro ofrecerá mucho más que conectividad básica y acceso a las aplicaciones. La convergencia de los diferentes tipos de redes de comunicación en una plataforma representa la primera fase en la creación de la red inteligente de información. En la actualidad nos encontramos en esta fase de evolución de la red. La próxima fase será consolidar no sólo los diferentes tipos de mensajes en una única red, sino también consolidar las aplicaciones que generan, transmiten y aseguran los mensajes en los dispositivos de red integrados. No sólo la voz y el video se transmitirán mediante la misma red, sino que los dispositivos que realizan la conmutación de teléfonos y el broadcasting de videos serán los mismos dispositivos que enrutan los mensajes en la red. La plataforma de comunicaciones resultante proporcionará funcionalidad de aplicaciones de alta calidad a un costo reducido.

Planificación para el futuro

La velocidad a la que se desarrollan nuevas e interesantes aplicaciones de red convergentes se puede atribuir a la rápida expansión de Internet. Esta expansión creó una amplia audiencia y una base de consumo más grande, ya que puede enviarse cualquier mensaje, producto o servicio. Los procesos y mecanismos subyacentes que llevan a este crecimiento explosivo tienen como resultado una arquitectura de red más flexible y escalable. Como plataforma tecnológica que se puede aplicar a la vida, al aprendizaje, al trabajo y al juego en la red humana, la arquitectura de red de Internet se debe adaptar a los constantes cambios en los requisitos de seguridad y de servicio de alta calidad.

lunes, 4 de abril de 2011

Conexiones de Red

Para que funcione una red, los dispositivos deben estar interconectados. Las conexiones de red pueden ser con cables o inalámbricas. En las conexiones con cables, el medio puede ser cobre, que transmite señales eléctricas, o fibra óptica, que transmite señales de luz. En las conexiones inalámbricas, el medio es la atmósfera de la tierra o espacio y las señales son microondas. Los medios de cobre incluyen cables, como el par trenzado del cable de teléfono, el cable coaxial o el generalmente conocido como cable de par trenzado no blindado (UTP) de Categoría 5. Las fibras ópticas, hebras finas de vidrio o plástico que transmiten señales de luz, son otra forma de medios de networking. Los medios inalámbricos incluyen conexiones inalámbricas domésticas entre un router inalámbrico y una computadora con una tarjeta de red inalámbrica, conexión inalámbrica terrestre entre dos estaciones de tierra o comunicación entre dispositivos en tierra y satélites. En un viaje típico a través de Internet, un mensaje puede viajar en una variedad de medios.


Las personas generalmente buscan enviar y recibir distintos tipos de mensajes a través de aplicaciones informáticas; estas aplicaciones necesitan servicios para funcionar en la red. Algunos de estos servicios incluyen World Wide Web, e-mail, mensajería instantánea y telefonía IP. Los dispositivos interconectados a través de medios para proporcionar servicios deben estar gobernados por reglas o protocolos. En el cuadro se enumeran algunos servicios y un protocolo vinculado en forma más directa con ese servicio.

Los protocolos son las reglas que utilizan los dispositivos de red para comunicarse entre sí. Actuamente el estándar de la industria en redes es un conjunto de protocolos denominado TCP/IP (Protocolo de control de transmisión/Protocolo de Internet). TCP/IP se utiliza en redes comerciales y domésticas, siendo también el protocolo primario de Internet. Son los protocolos TCP/IP los que especifican los mecanismos de formateo, de direccionamiento y de enrutamiento que garantizan que nuestros mensajes sean entregados a los destinatarios correctos.

Las personas generalmente imaginan las redes en el sentido abstracto. Creamos y enviamos un mensaje de texto y en forma casi inmediata se muestra en el dispositivo de destino. Aunque sabemos que entre el dispositivo de emisión y el dispositivo de recepción hay una red mediante la cual viajan nuestros mensajes, raramente pensamos en todas las partes y piezas que forman esa infraestructura.

Mensajes

En la primera etapa del viaje desde la computadora al destino, el mensaje instantáneo se convierte en un formato que puede transmitirse en la red. Todos los tipos de mensajes tienen que ser convertidos a bits, señales digitales codificadas en binario, antes de ser enviados a sus destinos. Esto es así sin importar el formato del mensaje original: texto, video, voz o datos informáticos. Una vez que el mensaje instantáneo se convierte en bits, está listo para ser enviado a la red para su remisión.

Dispositivos

Para comenzar a entender la solidez y complejidad de las redes interconectadas que forman Internet, es necesario empezar por lo más básico. Tomemos el ejemplo del envío de mensajes de texto con un programa de mensajería instantánea en una computadora. Cuando pensamos en utilizar servicios de red, generalmente pensamos en utilizar una computadora para acceder a ellos. Pero una computadora es sólo un tipo de dispositivo que puede enviar y recibir mensajes por una red. Muchos otros tipos de dispositivos pueden conectarse a la red para participar en servicios de red. Entre esos dispositivos se encuentran teléfonos, cámaras, sistemas de música, impresoras y consolas de juegos.

Además de la computadora, hay muchos otros componentes que hacen posible que nuestros mensajes instantáneos sean direccionados a través de kilómetros de cables, cables subterráneos, ondas aéreas y estaciones de satélites que puedan existir entre los dispositivos de origen y de destino. Uno de los componentes críticos en una red de cualquier tamaño es el router. Un router une dos o más redes, como una red doméstica e Internet, y pasa información de una red a otra. Los routers en una red funcionan para asegurar que el mensaje llegue al destino de la manera más rápida y eficaz.

Medio

Para enviar el mensaje instantáneo al destino, la computadora debe estar conectada a una red local inalámbrica o con cables. Las redes locales pueden instalarse en casas o empresas, donde permiten a computadoras y otros dispositivos compartir información y utilizar una conexión común a Internet.

Las redes inalámbricas permiten el uso de dispositivos con redes en cualquier parte, en una oficina, en una casa e inclusive al aire libre. Fuera de la casa o la oficina, la red inalámbrica está disponible en zonas activas públicas como cafés, empresas, habitaciones de hoteles y aeropuertos.

Muchas de las redes instaladas utilizan cables para proporcionar conectividad. Ethernet es la tecnología de red con cable más común en la actualidad. Los hilos, llamados cables, conectan las computadoras a otros dispositivos que forman las redes. Las redes con cables son mejores para transmitir grandes cantidades de datos a alta velocidad y son necesarias para respaldar multimedia de calidad profesional.

Servicios

Los servicios de red son programas de computación que respaldan la red humana. Distribuidos en toda la red, estos servicios facilitan las herramientas de comunicación en línea como e-mails, foros de discusión/boletines, salas de chat y mensajería instantánea. Por ejemplo: en el caso un servicio de mensajería instantánea proporcionado por dispositivos en la nube, debe ser accesible tanto para el emisor como para el receptor.

Las Reglas

Aspectos importantes de las redes que no son dispositivos ni medios, son reglas o protocolos. Estas reglas son las normas o protocolos que especifican la manera en que se envían los mensajes, cómo se direccionan a través de la red y cómo se interpretan en los dispositivos de destino. Por ejemplo: en el caso de la mensajería instantánea Jabber, los protocolos XMPP, TCP e IP son importantes conjuntos de reglas que permiten que se realice la comunicación.


domingo, 3 de abril de 2011

Comunicación a través de redes

Poder comunicarse en forma confiable con todos en todas partes es de vital importancia para nuestra vida personal y comercial. Para respaldar el envío inmediato de los millones de mensajes que se intercambian entre las personas de todo el mundo, confiamos en una Web de redes interconectadas. Estas redes de información o datos varían en tamaño y capacidad, pero todas las redes tienen cuatro elementos básicos en común:

  • ­reglas y acuerdos para regular cómo se envían, redireccionan, reciben e interpretan los mensajes,
  • los mensajes o unidades de información que viajan de un dispositivo a otro,
  • una forma de interconectar esos dispositivos, un medio que puede transportar los mensajes de un dispositivo a otro, y
  • los dispositivos de la red que cambian mensajes entre sí.

La estandarización de los distintos elementos de la red permite el funcionamiento conjunto de equipos y dispositivos creados por diferentes compañías. Los expertos en diversas tecnologías pueden contribuir con las mejores ideas para desarrollar una red eficiente sin tener en cuenta la marca o el fabricante del equipo.